币安 63 亿美元热钱包失守:一场中心化托管事故如何变成 DeFi 传染性测试
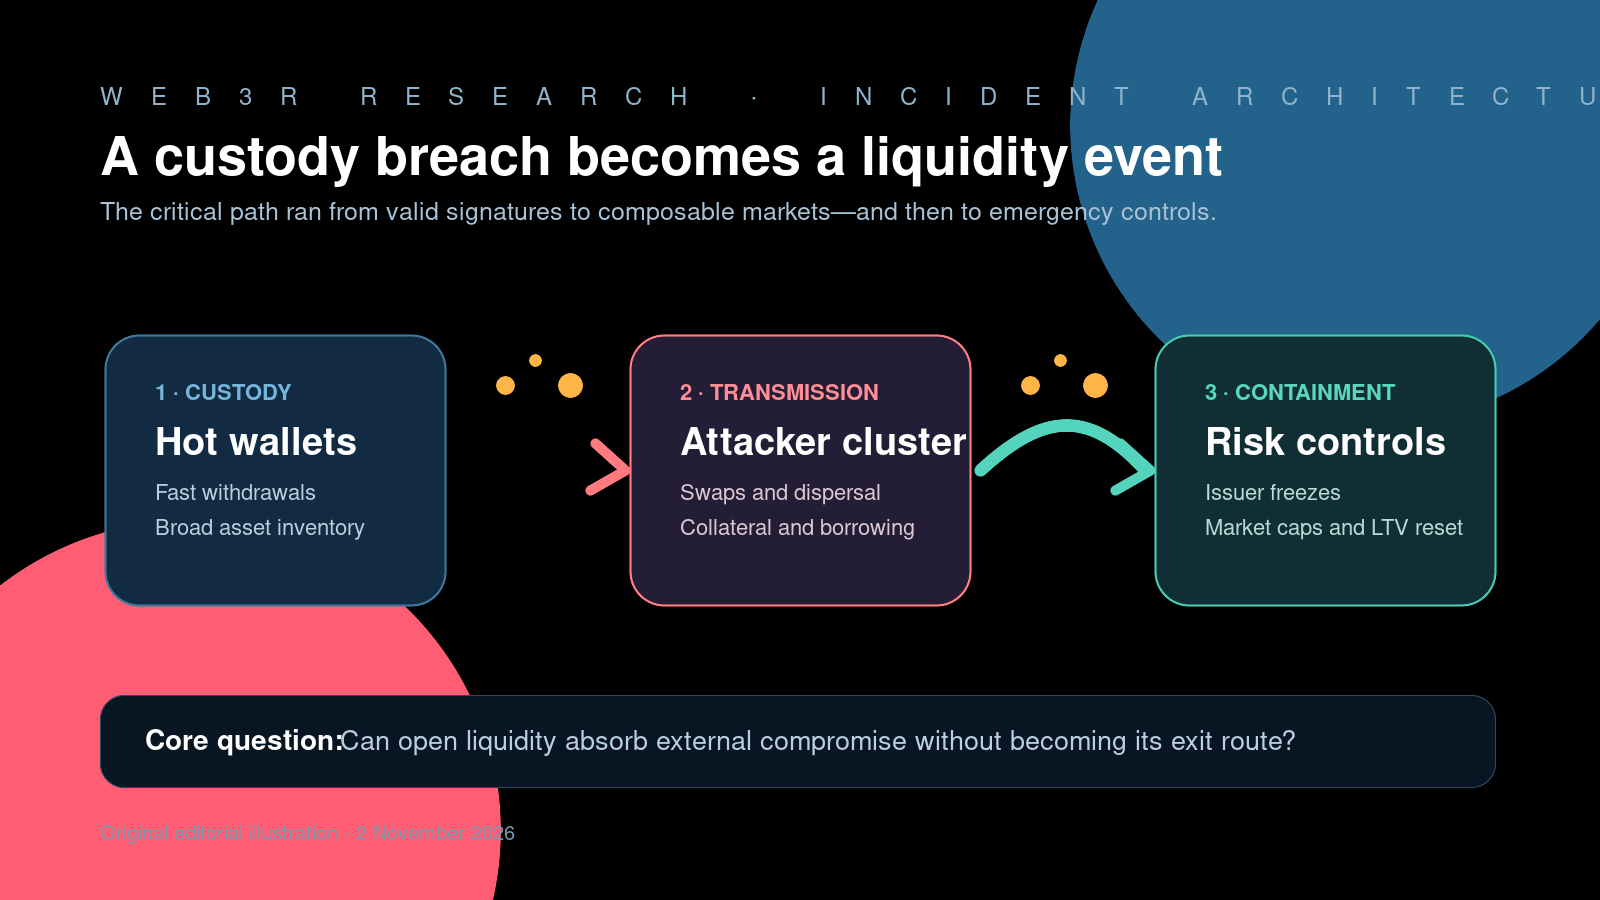
这并不是一宗只属于交易所的盗币事件。经过有效签名的资产迅速进入开放市场,迫使代币发行方与 DeFi 协议回答一个更困难的问题:无许可金融的边界在哪里,紧急治理又应当从哪里开始?
执行摘要
币安在 2026 年 10 月 30 日发布的事件更新中称,其热钱包于前一日约 20:05 UTC 遭到入侵,损失的代币资产估值约为 63 亿美元。币安承诺通过用户安全资产基金(SAFU)与公司资金承担相关损失,并表示截至公告时未发现钱包私钥泄露的证据。对客户而言,这些承诺当然重要;但从制度风险角度看,它们并没有框定这起事件的全部影响。
更深层的教训是:中心化交易所的一次托管失守,可以在数分钟内变成去中心化金融的流动性与治理事件。Bitquery 的跨链复盘称,在不到四小时内,资金从九条链上的 17 个币安热钱包流出。仅在以太坊上,一笔主要交易就向核心接收地址转入 167,464 ETH、约 16 亿 USDT 以及另外 62 种代币。在所有控制措施落地前,一部分被盗稳定币已经被拆分、兑换,或进入借贷市场。攻击者地址集群中的一个钱包向 Aave V3 存入 6,000 万 USDT,并借出 19,762 WETH;按当时价格计约 4,460 万美元,而这发生在 Aave 首轮紧急冻结之前。
Aave 并未报告其借贷合约遭到利用。这一仓位有超额抵押,并继续受正常清算规则约束。然而,由于外部入侵已经形成进入协议流动性的现实路径,Aave 仍冻结了 V3 在 16 个网络上的 175 个储备,以及 V4 在四个网络上的 117 个储备。冻结期间,部分大型储备的利用率因供应无法新增、存款人仍可提款而升至 92%—100%。风险管理方随后下调部分利率参数,并在分阶段重开前,从 V3 撤去约 37 亿美元未使用借款容量,从 V4 撤去约 1.3 亿美元。
因此,本报告的核心判断十分具体:币安事件不只是一宗规模创纪录的交易所盗窃案。它说明 DeFi 下一阶段的系统性安全问题,是来自协议代码之外的输入型风险——资产和账户可能在别处遭到入侵,却能以完全符合协议规则的方式进入开放市场。一个贷款可以拥有真实抵押、按规则执行,同时仍帮助被盗价值改变形态、绕过地址冻结,或把处置成本施加给无关用户。安全问题不再只是每个协议能否独立抵抗攻击,而是开放流动性能否吸收外部事故,而不成为最快的退出通道。
已经证实什么,尚未证实什么
调查仍在进行,因此必须划清证据边界,不能把不同性质的结论混为一谈。
第一,币安的10 月 30 日事件更新是约 63 亿美元损失估值、事发时间、赔付承诺以及“未发现私钥泄露证据”等信息的第一方来源。这些属于公司的阶段性调查结果,不等于已经完成的独立取证报告。
第二,公开账本可以证明转账和合约交互。Bitquery 的跨链调查识别出九条链上的 17 个来源热钱包、20:04—23:56 UTC 的事件窗口,以及资产拆分与冻结的先后顺序。获批的配套数据集则刻意保持更窄范围:它只观察以太坊区块 26,300,750 至 26,301,049 之间,进入核心接收地址的 97 条 ERC-20 转账日志,其中包括区块 26,300,770 的主要交易。这个样本能够展示初始接收资产的广度与集中程度,但不包含原生 ETH、内部转账、后续资金移动,也不包含任何其他链。不同代币还采用不同精度,直接相加原始数量在分析上是错误的。
第三,转账日志和市场价格都不能证明攻击者身份、内部访问如何获得,或者某项资产为何下跌。外界对特定国家行为者的归因将来可能得到更多证据支持,但在本报告采用的材料中,币安尚未公开确认攻击者身份。同样,事件后 ETH 或治理代币下跌只能作为市场背景,不能自动证明某一笔抛售导致价格变化。
问题 | 最强证据 | 审慎结论 |
|---|---|---|
币安是否报告重大热钱包失守? | 币安正式事件更新 | 是;币安估计影响约 63 亿美元,并承诺承担损失。 |
资产是否进入已识别的以太坊接收地址? | 公开交易与代币转账记录 | 是;初始窗口内有多种代币集中转入。 |
攻击者集群是否使用 Aave? | Aave 风险管理记录及链上仓位 | 是;6,000 万 USDT 支撑了 19,762 WETH 的借款。 |
Aave 本身是否被攻破? | Aave 事件响应说明 | 未报告合约漏洞;借款按协议规则执行。 |
根因是否已经定案? | 尚在进行的交易所调查 | 否;访问路径与责任归属仍需保留限定。 |
托管风险如何跨入 DeFi
与其争论这起事件究竟应贴上什么标签,不如先理解风险的传导路径。
flowchart LR
    A[交易所运营系统遭入侵] --> B[钱包产生有效签名]
    B --> C[攻击者地址集群]
    C --> D[代币拆分转移]
    C --> E[在 DEX 兑换]
    C --> F[向 Aave 存入 USDT]
    F --> G[借出 WETH]
    D --> H[发行方地址冻结]
    E --> I[价格与流动性压力]
    G --> J[资产形态已经改变]
    H --> K[部分资产被控制]
    I --> L[协议启动全局风险响应]
    J --> L
在托管层,速度本身就是产品要求。热钱包的作用,是让交易所能够即时处理提款,而不必每次都经过冷存储的人工作业。相同的自动化也形成了高度集中的授权边界:如果攻击者能让合法基础设施签署未经授权的操作,公链看到的依然是密码学上有效的交易。共识系统无法知道其商业意图是欺诈。
在资产层,被盗库存高度异质。有些代币的发行方可以冻结地址,原生资产则没有同样的控制按钮;有些资产流动性足以出售或充当抵押品,另一些则并非如此。这就是为什么“被盗 63 亿美元”和“有 63 亿美元可以自由花费”并不等价。Bitquery 在 10 月 31 日的观察点估计,发行方与 Arbitrum 的控制措施冻结或挽回了约 27 亿美元,攻击者仍持有约 31 亿美元。这些都是随时间变化的快照,而不是已经完成的追回金额。
在 DeFi 层,可组合性加速了资产变形。一个可能被发行方列入黑名单的稳定币,可以在冻结到来前先进入借贷池;存款人随后取得协议内的资产凭证,并借出另一种资产。本案中,Aave 表示攻击者集群的仓位仍有超额抵押,没有直接危及存款人。这一点很关键:它不是一笔无抵押抽走资金的攻击。然而,它确实把被盗 USDT 转化为可以立即移动的 WETH,并在后续地址冻结之前,把抵押品纳入协议的内部会计结构。
这正是“传染性”问题的核心:智能合约可以围绕来源非法的资产,执行完全合法的状态变更。即便软件没有漏洞,协议在经济上仍已进入事件链条。
Aave 的应对揭示了真正的控制平面
Aave 的风险管理说明罕见地展示了 DeFi 在压力下的真实运作方式。初步报告出现后不久,Aave Labs、风险服务方及其他团队进入联合应急协作。守护者多签在 21:42—23:04 UTC 之间执行冻结。冻结阻止新的供应和借款,但仍允许还款、提款与清算。Horizon 的许可型 RWA 市场则保持开放,因为攻击者无法向其中供应受许可抵押品。
这种差异化处置体现了治理控制的价值,而副作用则体现其成本。储备被冻结后不能接收新增供应,但存款人仍可提款,于是利用率可能持续上升,又无法靠更高利率吸引新存款。Aave 报告部分大型储备的利用率达到 92%—100%。风险管理方因此下调了部分利率曲线的高利用率区段,使满利用率时的借款年利率不超过 10%;其逻辑是,在存款入口关闭时,惩罚性高利率无法引入新供应,只会增加现有借款人的债务。
与此同时,V3 与 V4 的借款上限被压低至事件前已使用额度上方约 2%,以免市场重开时,大量闲置借款能力一次性重新释放。随后,Aave 把“市场能否使用”与“资产能否创造抵押借款能力”拆开:V3 储备可以恢复运行,但攻击者集群持有的若干资产继续维持零贷款价值比;V4 则为相应配置设置零抵押因子。用户仍能供应、提款、借款和还款,但这些指定资产暂时不能新增借款能力。
sequenceDiagram
    participant X as 外部攻击者
    participant B as 币安热钱包
    participant M as 开放市场
    participant A as Aave
    participant I as 代币发行方
    participant G as 守护者与风险管理方
    X->>B: 诱导系统签署未授权操作
    B->>M: 转出原生资产与代币
    M->>A: 存入 6,000 万 USDT
    A-->>X: 借出 19,762 WETH
    I->>M: 冻结部分地址
    G->>A: 冻结相关储备
    Note over A,G: 提款、还款与清算继续运行
    G->>A: 降低利率压力并收紧上限
    G->>A: 分阶段重开,部分抵押能力保持为零
这并不是完全自治的金融,假装它是反而会模糊投资判断。Aave 合约提供确定性执行;守护者、风险服务方、代币发行方与预言机运营方则提供带有裁量的应急控制。因此,衡量治理质量的指标不应是“从不干预”,而应是干预是否有边界、透明、可逆且与风险相称。
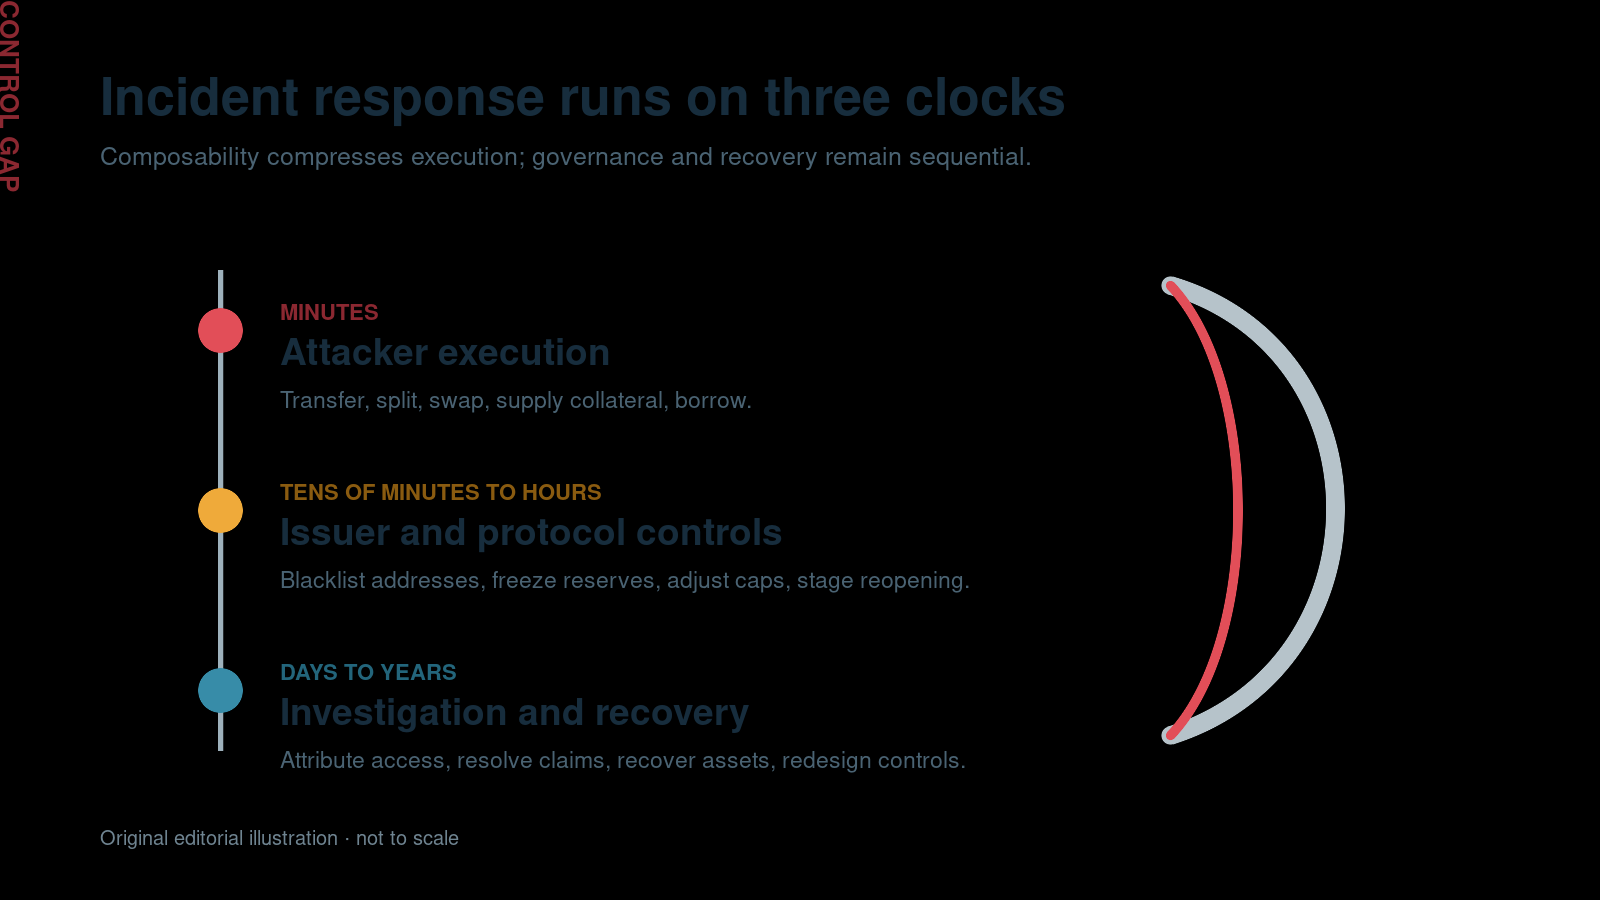
攻击者可以在数分钟内组合交易;协议与发行方的控制通常需要数十分钟至数小时;归因、权利主张与追回可能持续更久,由此形成结构性的控制时间差。
对机构意味着什么
一、安全评估必须纳入“外部来源冲击”
协议审计通常关注合约代码、预言机操纵、治理失守以及应用内部产生的经济攻击。币安事件加入了另一种情境:真实资产来自受损机构,并严格按协议允许的方式使用。风险委员会需要模拟新增抵押品的集中度、它转化为借款能力的速度,以及发行方事后冻结来源资产时可能产生的影响。
传统抵押率模型隐含一个前提:抵押品的经济与法律状态不会在几分钟内发生离散变化。黑名单、司法请求、发行方赎回政策与被盗资产权属,都可能让这个前提失效。即使仓位在价格意义上健康,也可能在法律和运营意义上变得复杂。
二、流动性既是韧性,也是攻击面
深度流动性让市场更有用,也能吸收正常波动;但它同样给予攻击者更大的资产转换预算。拥有大量 WETH 的借贷协议,可以把可能被冻结的稳定币敞口转化为原生资产;DEX 则能把混合代币库存压缩成更少、更便于转移的资产。
答案不可能是消灭流动性,而是对异常速度进行定价和限流,同时避免让正常市场失去效率。可选方案包括:对“由近期新增抵押品产生的借款”设置滚动上限;根据集中度提高折扣;超过门槛后延迟激活抵押能力;当多个关联地址快速移动大额资产时自动升级风险级别。
每种方法都有代价。延迟会降低资本效率;地址聚类可能误伤普通用户;硬上限可能促使资金拆分到多个钱包;紧急权限本身又会引入治理风险。本案并没有给出唯一答案,但它足以说明,“仓位有超额抵押”不是完整的风险结论。
三、稳定币的控制权有效,但并不完整
根据 Bitquery 的复盘,发行方黑名单确实控制了大量价值,但响应速度决定了仍有多少资产可被触及。冻结能力只能停止某种代币,却未必能停止该代币进入协议后形成的经济权利。如果被列入黑名单的抵押品已经位于共享借贷储备中,粗暴冻结可能影响无辜存款人,或让池内资产产生法律不确定性。
机构因此必须区分三种控制:代币层控制、地址层控制和协议会计层控制。它们并不等价。发行方能够冻结某地址中的 USDT,不代表其能简单撤销已经形成的 aToken、债务头寸或第三方流动性义务。
四、“用户资金安全”是偿付能力判断,不是控制结论
如果币安按承诺完成赔付,其资本与 SAFU 能降低客户的直接损失。但这无法解释授权为何失败、运营控制是否已经重建,也无法保证所有追回资产最终在法律上可供使用。资本可以吸收损失,而底层控制缺陷仍然具有重大性。机构交易对手应要求完整的根因报告、修复证据,以及 SAFU 与公司资金各自承担范围的清晰说明。
反方观点与分析边界
一种反方观点认为 Aave 反应过度。攻击者仓位有超额抵押,预言机正常运行,清算机制仍可使用,协议原本可以像对待任何普通借款人一样处理该地址。大范围冻结让无关用户承担成本,也暴露协议对守护者权限的依赖。
这一批评有道理。过于宽泛或频繁的紧急控制,会让去中心化流动性变得比宣传中更不可预测。不过,在事件最初阶段,风险团队无法知道还会有多少被盗抵押品进入、哪些资产将被发行方冻结,也无法确定数十亿美元未使用借款容量是否会成为新的退出通道。真正值得讨论的,不是来源冲击是否存在,而是控制范围、响应延迟和预设阈值是否合理。
第二个边界来自数据。配套分析所使用的以太坊样本,只回答一个狭窄问题:初始排空窗口内,进入主要地址的 ERC-20 资产有多广、又有多集中?它无法测量整宗盗窃。代币日志不包含原生 ETH;比特币、TRON、Solana、XRP Ledger、Arbitrum 等网络都需要各自的原生数据。包装资产和跨链映射资产不能与原生供应量相加后当作独立发行,代码相同的符号也不能证明资产身份。市场价格可以描述反应,却不能证明资金路径或因果关系。
第三个边界是时间。被冻结金额、钱包余额、健康因子和追回总额都可能继续变化。本报告中的相关数字对应截至 10 月 31 日的具时点来源,不应被理解为 11 月 2 日的实时资产负债表。
结论
币安热钱包失守暴露了加密金融制度架构中的边界问题。中心化交易所为了快速服务而优化热钱包;公链忠实执行有效签名;代币发行方保留选择性冻结能力;DeFi 协议则按照透明规则接受抵押品、释放流动性。每个组件都可能完全按照自身设计运行,但它们组合起来,仍能把一次外部入侵转化为全市场紧急事件。
Aave 的处置关闭了新的借款路径,却也造成利用率压力,并需要风险管理方调整参数。稳定币发行方冻结了大量价值,却无法逆转冻结前已经完成的所有资产变形。币安的资产负债表或许能保护客户,但赔付不能代替根因说明。
机构投资者真正应带走的结论,不是“可组合性失败了”,而是可组合性运行得比周边控制体系更快。下一代风险设计必须管理交易速度、来源冲击与跨协议敞口,而不仅是抵押率和合约正确性。开放流动性仍然具有巨大价值;但在 10 月 29 日之后,把“开放”本身当成充分安全模型,已经更难令人信服。