Bell 的真正考题:机构级智能账户,不等于“量子安全且立即提速”
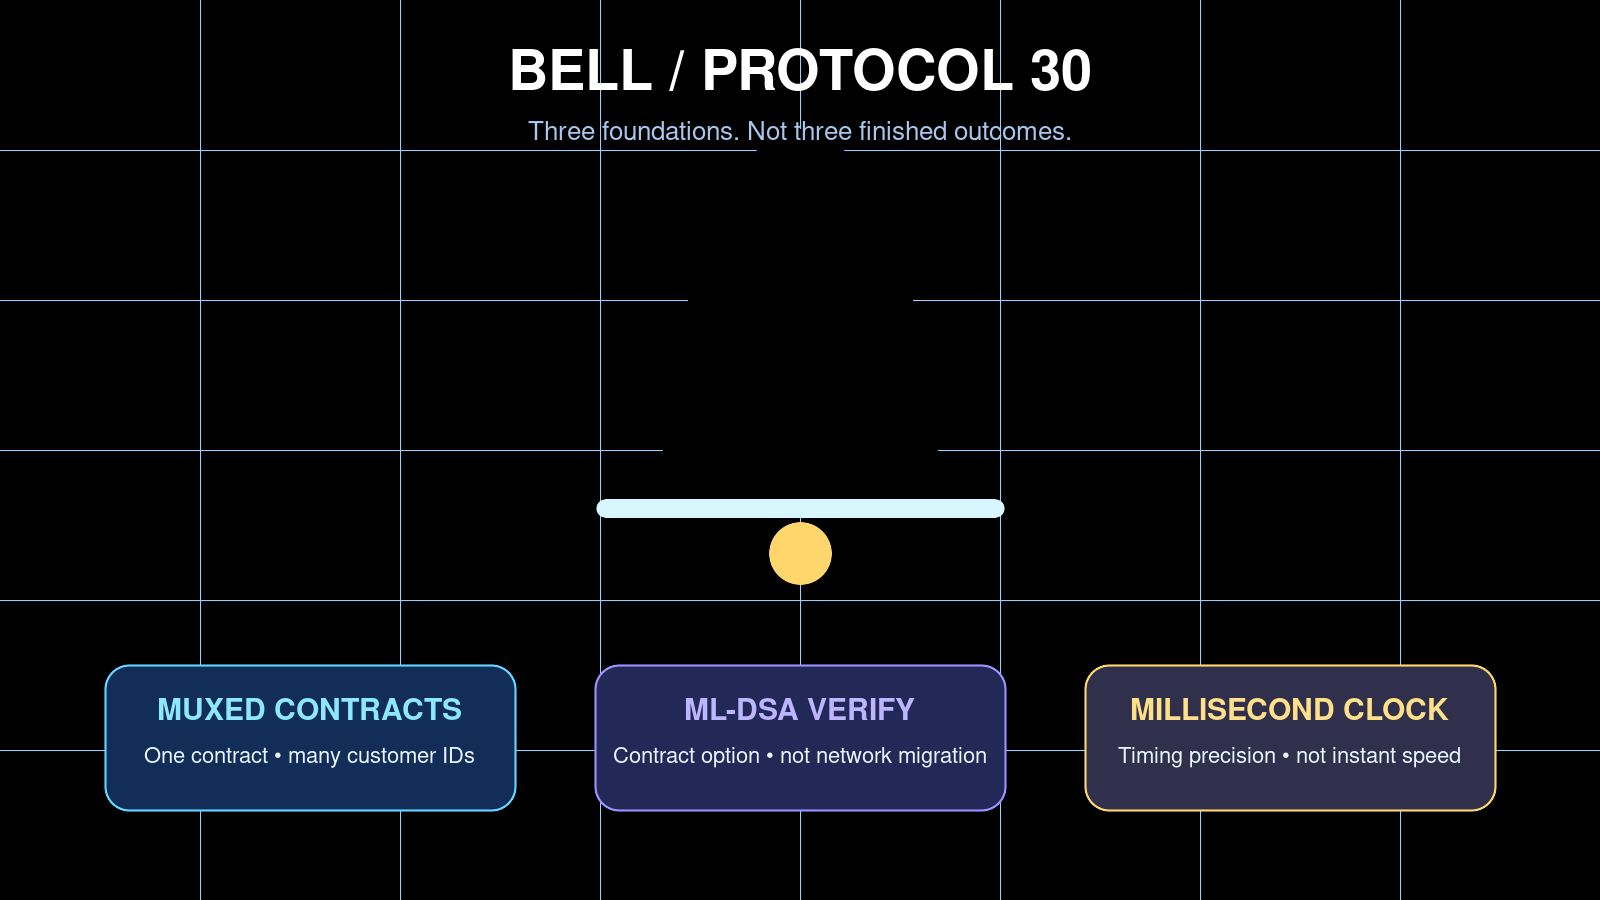
Bell 把三项有价值的基础能力装进一次升级;研究上最大的错误,是把三项基础能力都写成已经兑现的结果。
执行摘要
Stellar 拟议中的 Bell 升级,即 Protocol 30,计划于 2026 年 11 月 3 日进行测试网投票,11 月 23 日进行主网投票。它包含三项听起来跨度很大的变化:复用合约地址(muxed contract address)、后量子签名验证,以及毫秒精度的账本关闭时间。如果只看标题,很容易把它概括成“智能账户大规模落地、Stellar 已经抗量子、区块马上更快”。协议文本支持的结论要克制得多,也更有分析价值。
Bell 首先是一项机构账户基础设施升级。CAP-84 让一个智能合约地址可以携带 64 位客户标识符。托管机构、交易平台、出入金服务商或支付公司因而可以复用同一份合约逻辑,同时区分大量客户,不必为每名客户部署一份合约。CAP-87 在 Soroban 主机环境中加入三种标准化 ML-DSA 参数集的验签函数,但没有替换 Stellar 网络交易本身的签名体系。CAP-88 增加毫秒精度的账本时间字段,移除现有格式中“一秒”这一时间分辨率下限,却不会自动把当前约五秒的账本节奏降到亚秒级。
此刻值得研究,是因为 Bell 已从概念讨论进入运营者必须作出兼容决策的阶段。Bell 升级指南在 10 月 23 日更新了 Protocol 30 兼容版本:JavaScript SDK v17.3.0 支持新的 W 地址;维护分支 v16.4.0 虽能解码 Protocol 30 账本,却不能处理 W 地址。直接解析原始账本的服务还需要更新 XDR 定义,否则新账本头格式可能使其失去同步或解码能力。这些都是投票前已经存在的工程义务,而不是遥远的路线图口号。
本文的核心判断是:Bell 必须分成能力、采用、结果三个阶段评价。协议激活只能让一项功能“可以使用”;它不能证明机构一定会采用,也不能证明后量子账户能够安全运营,更不能证明更快的账本在生产环境中仍然可靠。Bell 当下最强的价值主张是 CAP-84 消除了一个真实的客户路由瓶颈。量子与速度部分同样重要,但重要之处在于提供迁移选项,而非已经完成迁移。
同一次升级,三种不同成熟度
Stellar Development Foundation 在 10 月 20 日发布的官方介绍把三项变化作为一个升级包呈现。但从经济和运营角度看,它们并不处于同一成熟阶段。
组成部分 | Protocol 30 提供什么 | 尚未证明什么 |
|---|---|---|
CAP-84:复用合约地址 | 一个合约地址加 64 位标识符,可把转账对应到许多链下客户记录 | 钱包、交易所、索引器和托管机构都已能正确识别 |
CAP-87:ML-DSA 验签 | 智能合约可调用主机函数验证 ML-DSA-44、65、87 签名 | 共识已抗量子、经典账户已迁移,或旧密钥自动获得保护 |
CAP-88:毫秒关闭时间 | 账本获得毫秒精度时间戳,未来可低于一秒关闭 | 账本间隔已经下降,或亚秒级生产运行已经安全 |
这一差别是全文最重要的研究纪律。功能即使已经写进协议软件,仍需应用改造、托管政策、硬件支持、监控和用户采用,才会改变经济行为。
flowchart LR
    A[Protocol 30 激活] --> B1[CAP-84 协议能力]
    A --> B2[CAP-87 协议能力]
    A --> B3[CAP-88 协议能力]
    B1 --> C1[钱包与托管系统兼容]
    B2 --> C2[合约账户政策与密钥工具]
    B3 --> C3[后续目标调整与运行测试]
    C1 --> D1[面向海量客户的智能账户]
    C2 --> D2[可选的后量子授权]
    C3 --> D3[潜在的更快账本]
这张图有意保持不对称。CAP-84 在生态支持到位后可以较快产生应用价值;CAP-87 还需要账户设计与运营程序;CAP-88 则需要未来另行决定更短的账本目标,并用证据检验验证者、索引器和应用能否正常工作。
CAP-84:最直接的机构级变化
经典 Stellar 账户已经可以复用:机构用一个主账户加上标识符,把不同入金对应到不同客户。智能合约账户此前没有完全对应的机制。若一家企业希望使用可编程支出政策、通行密钥或自定义授权,它要么为每位客户部署一份合约、承受更高运营复杂度,要么继续把更多客户路由逻辑留在智能账户层之外。
CAP-84定义了由合约 ID 与 64 位标识符组成的复用合约地址,其人类可读编码以 W 开头。Stellar Asset Contract 向该地址转账时,资产仍进入底层合约;标识符会出现在转账事件中,应用据此把付款对应到正确客户记录。
这不是把链下分账偷偷变成链上独立账户。标识符的设计目的就是链下复用,它不是新的资产所有人,也不会凭空生成一百万份独立合约或一百万个自治余额。真正价值在于架构经济性:共用的授权逻辑和一份合约可以服务大量客户关系,同时保留机器可读的路由信号。
这使 CAP-84 特别适合受监管中介。综合账户结构在托管和支付领域并不陌生,但它会集中责任。机构仍须确保内部客户账本与链上共享合约持续对账,处理重复或错误标识符,并保证提款正确映射到受益所有人。Bell 降低的是部署成本,不会消除对账、隔离和运营控制风险。
短期真正的断点在兼容性。SDF 指南明确要求软件识别新的地址变体。若系统只允许熟悉的地址前缀,可能拒绝合法目的地;若索引器忽略复用字段,它可能记录到共享合约的一笔转账,却丢失客户路由信息;若钱包只显示底层合约而不呈现标识符,用户看到的对象可能与其意图不一致。因此,Bell 的价值恰恰体现在它带来的协调工作:SDK、浏览器、交易所、出入金服务商和托管机构必须共同升级。
CAP-87:迁移原语,而非“全网抗量子”
美国国家标准与技术研究院于 2024 年 8 月正式发布 FIPS 204。该标准定义 ML-DSA,这是一组基于格的数字签名算法,被认为能够抵御拥有大规模量子计算机的攻击者。Bell 的 CAP-87为 ML-DSA-44、65 和 87 三种参数集提供主机验签函数。
把验签放进主机环境很重要。ML-DSA 的公钥和签名明显大于常见椭圆曲线方案,验证计算也更重。由协议提供共享原生实现,可以统一测试、统一计费,避免每个合约开发者自行实现密码学。
但其安全边界同样清楚:CAP-87 只覆盖合约层验签。Stellar 网络交易继续使用现有签名体系;经典账户不会自动成为后量子账户;旧用户也不会被静默迁移。自定义账户合约可以选择要求 ML-DSA 签名,也可以把它与其他因子组合,但这是建立在网络之上的应用政策。
这种较窄的范围并非缺陷。密码迁移从来不只是替换算法名称。机构还要决定如何生成、存储、备份、轮换和恢复 ML-DSA 密钥,硬件安全模块是否支持所选参数集,更大签名如何影响费用与吞吐,以及混合授权政策在某一算法暴露弱点时如何退化。Bell 提供经过协议化的基础模块,把治理选择留给账户设计者。
一种反对意见是:可选的合约验签太有限,不应使用“量子准备”这样的表述。如果这一批评能阻止夸大宣传,它是有价值的;但它忽略了迁移顺序。钱包与托管迁移往往需要数年,账户层验签原语可以在全网签名迁移之前部署和测试。准确说法不是 Bell 已解决量子风险,而是它为机构提供一条早期、可选的生产学习路径。
CAP-88:先提高精度,再讨论速度
Stellar 目前以整秒记录账本关闭时间。CAP-88新增以毫秒计的 closeTimeMs,同时保留原有整秒字段。相邻账本的有效关闭时间最小可相差一毫秒,而不是至少一秒。这移除了未来亚秒级目标所面临的格式障碍。
但它不会自动调低目标。真正缩短账本间隔仍需要独立的运行决策和测试。时间戳精度是尺子的刻度,账本节奏才是被测量的对象。
获批的配套数据只提供一个刻意收窄的升级前基线。对 Stellar 官方 Horizon 服务的无凭证请求返回 200 个主网原生账本,序列号从 65,177,536 到 65,177,735,关闭时间为 10 月 28 日 07:44:23 至 08:00:58 UTC。所有记录均为 Protocol 29,199 个相邻间隔全部恰好为五秒。在这个 16 分 35 秒窗口内,Horizon 记录了 47,729 笔成功交易、31,106 笔失败交易和 100,480 个操作。
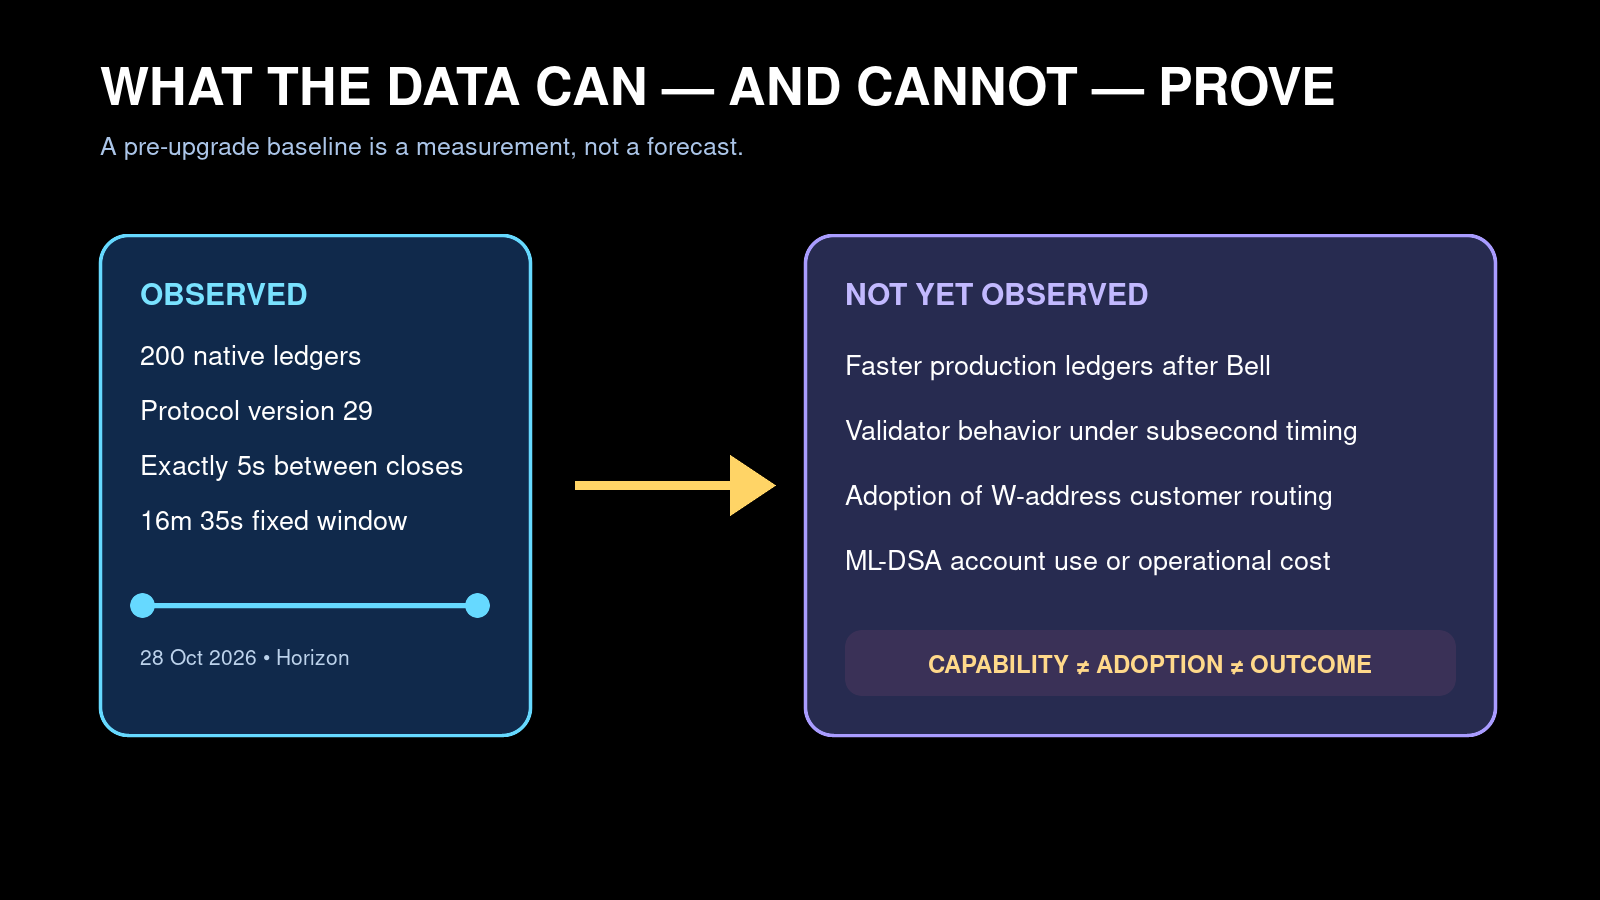
这是一组原生链协议数据,不是代币价格序列。它建立基线,但不能预测 Bell 的表现。
这些数字必须谨慎解释。窗口很短,不能代表全天、压力期或异常负载;现有时间字段只有整秒精度,尽管五秒间隔本身很清楚;失败交易数反映工作负载,不等于网络故障。最重要的是,样本期 Protocol 30 尚未激活。它不能测量 W 地址采用、ML-DSA 使用、验证者在更快目标下的表现,也不能证明 Bell 造成了任何结果。
sequenceDiagram
    participant H as Horizon 升级前基线
    participant T as 测试网投票:11月3日
    participant M as 主网投票:11月23日
    participant A as 应用与运营者
    participant F as 未来节奏决策
    H->>H: Protocol 29,200个账本,观察到5秒节奏
    T->>A: 验证解码、W地址与主机函数
    M->>A: 仅在验证者批准后激活 Protocol 30
    A->>A: 测量采用率与运营兼容性
    F->>F: 根据新证据考虑更短账本目标
正确的升级后研究也应遵循这条顺序。先确认网络是否激活、数据管道是否连续;再观察 W 地址是否出现、ML-DSA 主机函数是否真正被调用;只有在目标账本间隔改变后,研究者才应把关闭时间分布、延误、交易纳入速度和基础设施表现,与足够广泛的 Protocol 29 基线比较。
对机构意味着什么
对托管与支付企业而言,Bell 对智能账户部署成本曲线的改变,比对结算速度的改变更直接。带客户标识符的共享合约,使大规模账户采用可编程授权更有经济可行性。但这也提高内部账本完整性的重要性:链能够证明价值到达合约并记录路由标识,机构仍负责受益所有人记录和内部控制。
对钱包与基础设施供应商而言,Protocol 30 是一次兼容事件,不能简化为“运行新版节点”。地址解析器、白名单、交易确认界面、索引器和数据管道都要保留新类型和新字段。升级指南对 JavaScript SDK v17.3.0 与 v16.4.0 的区别很有启发:能解码新账本,不等于支持所有新应用语义。
对安全团队而言,ML-DSA 验签既增加设计空间,也带来运营问题。更大的密钥和签名、不熟悉的恢复程序、混合授权政策和成本校准都需要测试。“后量子”应成为一项可审计控制声明:签的是什么、使用何种算法、密钥存在哪里、失效时如何回退;它不应只是贴在整个网络上的营销形容词。
对投资者和市场观察者而言,XLM 价格不是合适的评估工具。Bell 改变的是协议能力,不是某种资产的赎回或发行;短期价格波动不能证明机构采用了地址复用,也不能证明验证者能安全运行更快的账本。原生账本记录、应用事件、软件准备度,以及未来足够长的性能分布,才是相关证据。
风险与反方观点
第一项风险是生态碎片化。协议变化即使是增量式的,也可能在系统边界失败:一个服务接受 W 地址,另一个拒绝;一个索引器保留标识符,另一个把它剥离。共享合约模式是否可用,取决于整条支付路径中最弱的集成环节。
第二项风险是标题压缩。三项不同原语很容易被总结为“Stellar 已抗量子并提速”,但这种说法抹去了机构风险最集中的治理与采用层。如果预期跑在证据前面,未来的运营问题可能被误判为协议失败,或反过来把协议问题归咎于集成。
第三项风险是集中度。复用会减少合约数量,但共用合约也会形成更大的运营和安全域。其授权或内部记账一旦出错,影响可能覆盖许多客户。机构需要把效率收益与故障半径控制、对账频率和恢复方案放在一起评估。
最后,验证者投票发生前,升级并不确定。11 月 3 日和 23 日是计划中的决策点,不是已经完成的激活证明。在此之前发布的研究必须保持条件式表述。
结论
Bell 值得关注,因为它把协议设计连接到几项看似平凡、实则关键的机构约束:客户路由、密码迁移与时间表示。它最直接的贡献不是戏剧性的吞吐数字,而是让一份智能合约服务大量客户关系,避免“一客户一合约”的开销。ML-DSA 函数和毫秒时钟则是面向未来的基础,其价值仍取决于后续政策、工具、采用和测量。
这不是贬低 Bell。基础设施的深远影响,往往来自它使下一步决策成为可能。Protocol 30 可以给 Stellar 应用一项可扩展的账户原语,给安全架构师一个测试后量子授权的落点,也给网络一个兼容未来更快账本的时间格式。因而,截至 10 月 28 日最严谨的结论是:Bell 扩大了可选集合;投票、集成与生产证据仍需决定哪些选项最终成为结果。
资料来源
Stellar Development Foundation,Introducing Bell, Protocol 30 on Stellar,2026 年 10 月 20 日。
Stellar Development Foundation,Bell, Protocol 30 Upgrade Guide,2026 年 10 月 23 日更新。
Stellar Protocol,CAP-84:Muxed Contract Addresses。
Stellar Protocol,CAP-87:Host functions for ML-DSA signature verification。
Stellar Protocol,CAP-88:Millisecond-Resolution Close Times。
NIST,FIPS 204:Module-Lattice-Based Digital Signature Standard,2024 年 8 月 13 日。
Stellar Developers,Horizon ledger resource reference。