Cysic 跨链桥的 76 分钟失守:黑名单能冻结代币,却追不回已兑换的资产
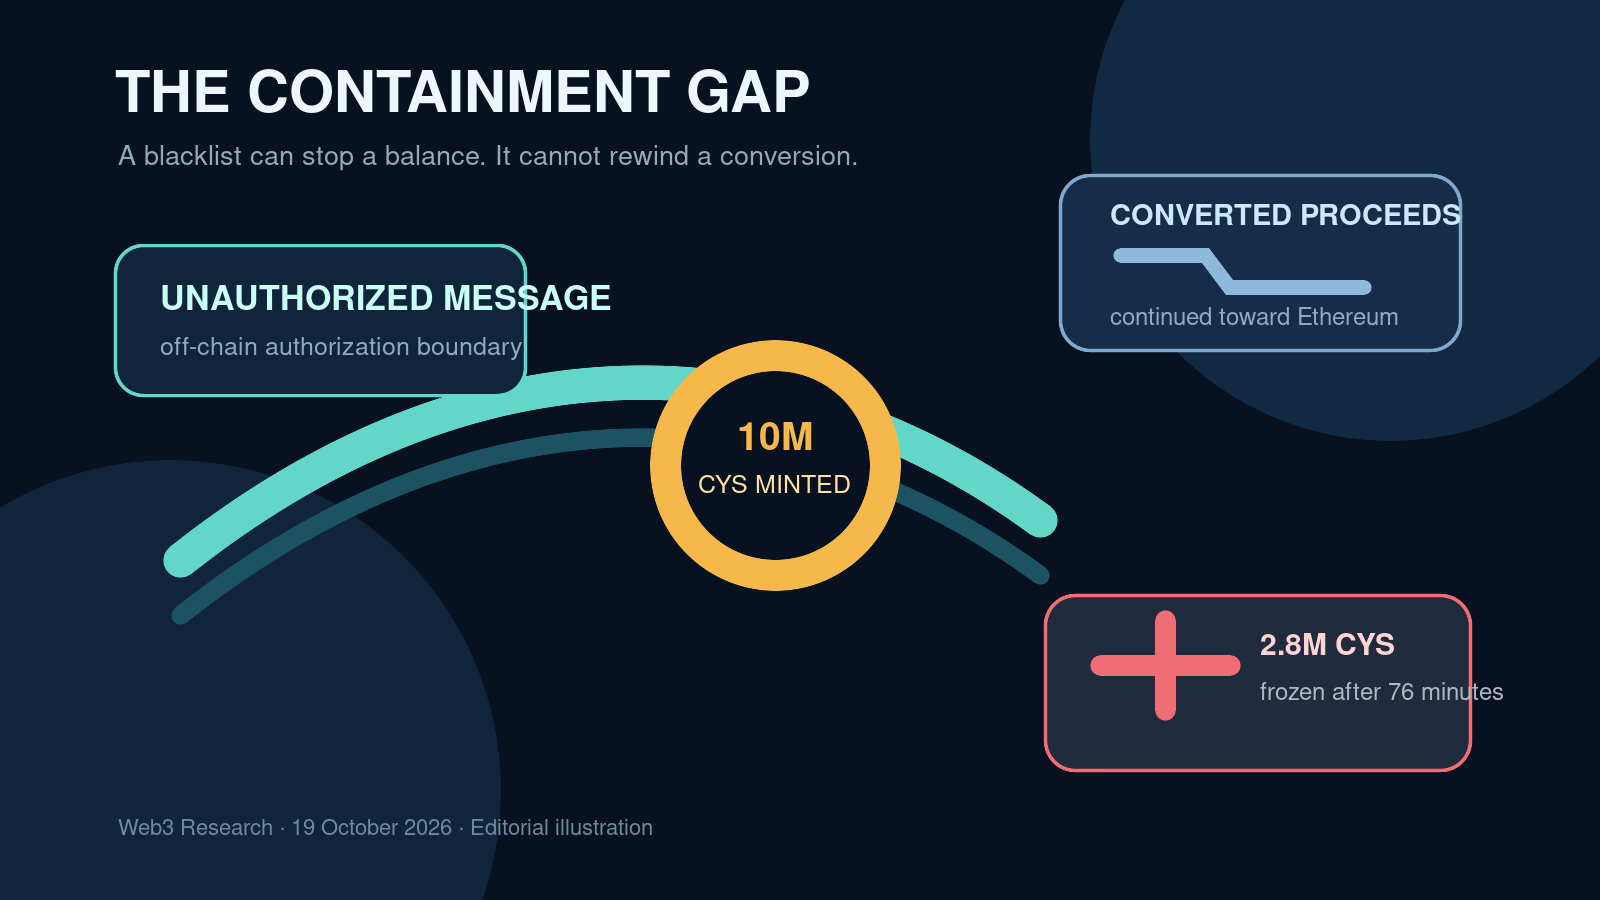
一条虚假的跨链消息在 BNB Chain 上创造了可自由转移的资产。处置措施生效时,剩余余额可以被冻结,但已经完成的兑换无法被倒带。编辑部插图,2026 年 10 月 19 日。
执行摘要
Cysic 跨链桥事件揭示了跨链金融中一个经常被忽略的事实:代币合约本身可以有很强的控制能力,而向合约发出铸币指令的边界却可能很脆弱。10 月 17 日,一笔未经授权的跨链操作在 BNB Smart Chain 上铸造了 1,000 万枚 CYS。Cysic Foundation 于次日发布的初步事件说明称,攻击者未经授权访问了为跨链桥服务提供支持的数据库,并利用相关处理逻辑提交了一条虚假的铸币消息。项目方同时表示,事件限于跨链消息处理和铸币环节,Cysic 主网没有受到影响,用户钱包中原有的资产也没有被直接盗走。
公开链上记录可以验证铸币与处置时间线的核心部分,但无法单独证明上述入侵原因。铸币交易在 12:31:38 UTC 产生了一条从零地址转入事件接收地址的记录。此后,该地址转出了 720 万枚 CYS;独立交易追踪统计为 15 笔交易中的 26 次转移。范围更窄的获批数据集则观察到 12 条以事件接收地址本身为直接发送者的 CYS Transfer 日志,不包含路由后的下游转移。13:47:52 UTC,也就是铸币后的 76 分 14 秒,该地址被列入黑名单,当时约有 280 万枚 CYS 仍留在地址内并受到转移限制。The Block 的交易分析进一步追踪了兑换和跨链路径:通过 SWFT、Mayan 与 deBridge 等服务,Ethereum 上相关地址最终收到约 306.6 ETH;按该报道采用的参考价格估算,价值约 72.7 万美元。
本报告的核心判断是:这起事件暴露了发行方控制型处置措施的结构性不对称。黑名单能够阻止仍停留在受控代币系统中的余额继续移动,却不能撤销已经完成的交易,不能要求独立流动性提供者返还资产,也不能回滚另一条链上已经结算的原生 ETH。因此,真正决定安全性的边界不只是 CYS 合约或 Cysic 的 Layer 1 共识,而是把链下消息转化为链上有效发行的整套授权系统。
这一点对投资机构、交易平台、跨链桥运营方和协议治理者都很重要。“底层链没有被攻破”可能在技术上完全正确,却不足以描述经济后果。如果某个数据库或服务能够让目的链合约接受一条铸币指令,那么该服务事实上参与了货币控制。安全分析必须覆盖完整的授权路径;事故处置也不能只看最终有没有暂停服务,而应衡量从异常发行到有效限制之间,有多少价值已经离开可控范围。
证据究竟证明了什么
理解本次事件的最佳方法,是把直接可复现的账本事实、带有归因的跨链路径,以及项目方仍属初步性质的因果判断分开。
证据层级 | 已经能够确认 | 仍不能确认 |
|---|---|---|
BNB Chain 链上记录 | 1,000 万枚 CYS 从零地址铸造至特定接收地址;该地址随后发出多笔 CYS 转移;之后出现黑名单交易 | 攻击者如何获得数据库或服务权限 |
跨链交易重建 | 报道追踪到 CYS 被换成 USDT 与 BNB,并经多个跨链服务在 Ethereum 端形成约 306.6 ETH 的到账 | 最终受益人、可追回金额与协议最终损失 |
Cysic 初步说明 | 项目方初步归因于数据库未授权访问和消息处理逻辑;跨链桥已暂停;主网和用户原有余额据称未受影响 | 经审计的根因、完整影响范围以及修复是否有效 |
经批准的链上研究窗口覆盖 BNB Chain 第 128,170,700 至 128,171,999 区块。数据中可以观察到一条从零地址进入事件接收方的铸币日志,以及 12 条以该接收方为发送者的后续 CYS 转移日志。这些记录直接回答了一个范围有限但关键的问题:未经授权的发行确实发生,而且代币在处置生效前已经移动。
不过,Transfer 日志不能自动等同于销售。目的地址可能是路由器、聚合器、交易池或其他中间合约;单凭代币转移,也无法证明 Ethereum 上每一笔 ETH 最终都由同一个行为人控制。要得出这些结论,还需要针对具体交易和跨链服务进行归因。
这里尤其需要避免两种常见误读。第一,市场价格不是资金流向追踪工具。CYS 价格下跌可以与集中抛售同时发生,但价格本身既不能确认攻击者走了哪条路径,也不能证明因果关系。第二,BNB Chain 上的 CYS 是跨链表示,不应与 Cysic 原生链供应量简单相加,并视为两套彼此独立的合法发行。该表示原本应通过跨链桥维持资产关系;虚假消息破坏的正是这种铸币、支持与赎回预期。把两边都算成独立供应,会误解事件的经济本质。
flowchart LR
    A[被入侵或滥用的跨链服务边界] -->|虚假消息| B[BNB Chain 跨链桥逻辑]
    B -->|从零地址发行| C[接收地址获得 1,000 万枚 CYS]
    C --> D[720 万枚 CYS 被转出]
    D --> E[通过 DEX 路由换成 USDT 与 BNB]
    E --> F[SWFT、Mayan 与 deBridge]
    F --> G[Ethereum 端收到约 306.6 ETH]
    C --> H[约 280 万枚 CYS 留存]
    I[黑名单交易] -->|限制继续转移| H
    I -. 无法撤销 .-> G
这张图解释了为什么“冻结”并不等于“追回”。黑名单对仍处于 CYS 合约控制范围内的余额发挥了作用;它无法触及另一条网络上的 ETH,并不必然意味着黑名单功能执行失败,而是说明该功能的权限边界本来就有限。
76 分钟的控制窗口
事故处置经常被描述成二元状态:服务处于开放还是暂停,资产能够移动还是已经冻结。但本次事件真正重要的是状态转换之间的时间窗口。根据已报道的时间线,未经授权的铸币发生在 12:31:38 UTC;约五分钟后,接收地址开始转移 CYS;其可见的 CYS 外流在约 12:59 UTC 结束;黑名单则到 13:47:52 UTC 才生效。也就是说,按这一重建结果,大部分可见的代币移动在黑名单生效前约 48 分钟就已经结束。
The Block 将兑换过程分为两个主要阶段。12:36 至 12:41 UTC,565 万枚 CYS 通过 11 笔交易换得合计 588,315 USDT;12:57 至 12:59 UTC,另外 155 万枚 CYS 通过四笔交易换得约 220 BNB。15 笔交易中有 12 笔经 OKX 的 DEX 聚合器路由,并被拆分到包括 PancakeSwap 在内的场所执行。
随后,报道追踪到 100,000 USDT 进入 SWFT 的 BridgersSwap 合约,588,315 USDT 中的其余 488,315 USDT 通过六笔转移进入 Mayan;第二阶段所得 BNB 中,80 BNB 经 Mayan 处理,139 BNB 经 deBridge 处理。与之对应的 Ethereum 到账合计约为 306.6 ETH。
这些数字不能机械地转换成一个确定的最终损失。未经授权铸造 1,000 万枚代币,并不等于项目方立刻产生按市场报价计算的 1,000 万枚全部损失;大额新供应进入市场会改变价格,攻击者真正能够实现的收入受到流动性和滑点限制。报道中的约 72.7 万美元,是按特定 ETH 参考价格对已追踪 Ethereum 收益进行的估值,不是对 Cysic 的审计索赔额,也不是用户赔付金额,更不能证明所有相关资产仍由单一主体控制。Cysic 自己也强调,铸币数量不能单独决定最终美元损失,并表示将在后续报告中公布经核实的损失与资金追踪结果。
timeline
    title Cysic 事件时间线——2026 年 10 月 17 日 UTC
    12:31:38 : 未经授权铸造 1,000 万枚 CYS
    约 12:36 : 接收地址开始移动 CYS
    12:36–12:41 : 第一阶段兑换,涉及 565 万枚 CYS
    12:44–12:53 : 报道所述 USDT 跨链路由
    12:57–12:59 : 第二阶段兑换,涉及 155 万枚 CYS
    13:05–13:06 : 报道所述 BNB 跨链与最后一笔 ETH 到账
    13:47:52 : 地址被列入黑名单,约 280 万枚 CYS 受限
运营层面的教训不能简化成一句“响应应该更快”。更稳健的系统需要同时缩短发现时间,并限制在人工介入前能够流出的价值。单笔与滚动铸币上限、超大消息延迟结算、相互独立的多方证明、异常触发的自动断路器,都有可能把灾难性窗口变成可量化、可承受的窗口。
这些措施当然存在代价:延迟会影响用户体验,限额会阻碍合法的大额流动,紧急暂停权会引入治理和中心化风险。但如果一个跨链桥先允许无限或过大的发行权限被执行,再把安全寄托于人工团队能否立即发现并叫停,那么它把最关键的防线放在了事故处理中最不可靠的阶段。
真正的安全边界在哪里
这起事件说明,跨链桥应当被理解为授权系统,而不是中性的“管道”。一条目的链无法直接观察另一条互不相关网络的规范状态。它必须依赖验证者、跨链中继、密码学证明、数据库和服务逻辑的某种组合,判断某个目的链动作是否获得授权。任何能够促使合约接受铸币消息的组件,实际上都参与了货币控制。
Cysic 的初步说明指向支持跨链桥服务的数据库和相关处理逻辑。如果这一判断最终得到证实,那么攻击者不需要击败 BNB Chain 共识,也不需要修改 Cysic 主网历史。目的链只是忠实执行了本地授权路径所接受的指令。从 BNB Chain 的角度看,新铸造的代币并不是格式错误的账本条目,而是合约状态的一部分。因此,下游 DEX 能够正常处理这些代币,独立的跨链服务也能够把兑换所得资产转往 Ethereum。
这也解释了为什么“用户钱包原有余额没有被扣走”与“事件造成真实经济损害”可以同时成立。虚假铸币并非从某个账户中直接减去代币,而是利用新供应从现有流动性中提取外部价值。流动性提供者和买入者可能吸收了不受支持的 CYS,攻击者则获得已经具备外部价值的 USDT、BNB 和 ETH。没有发生传统意义上的钱包扣款,确实缩小了事件范围,但并不意味着经济影响可以忽略。
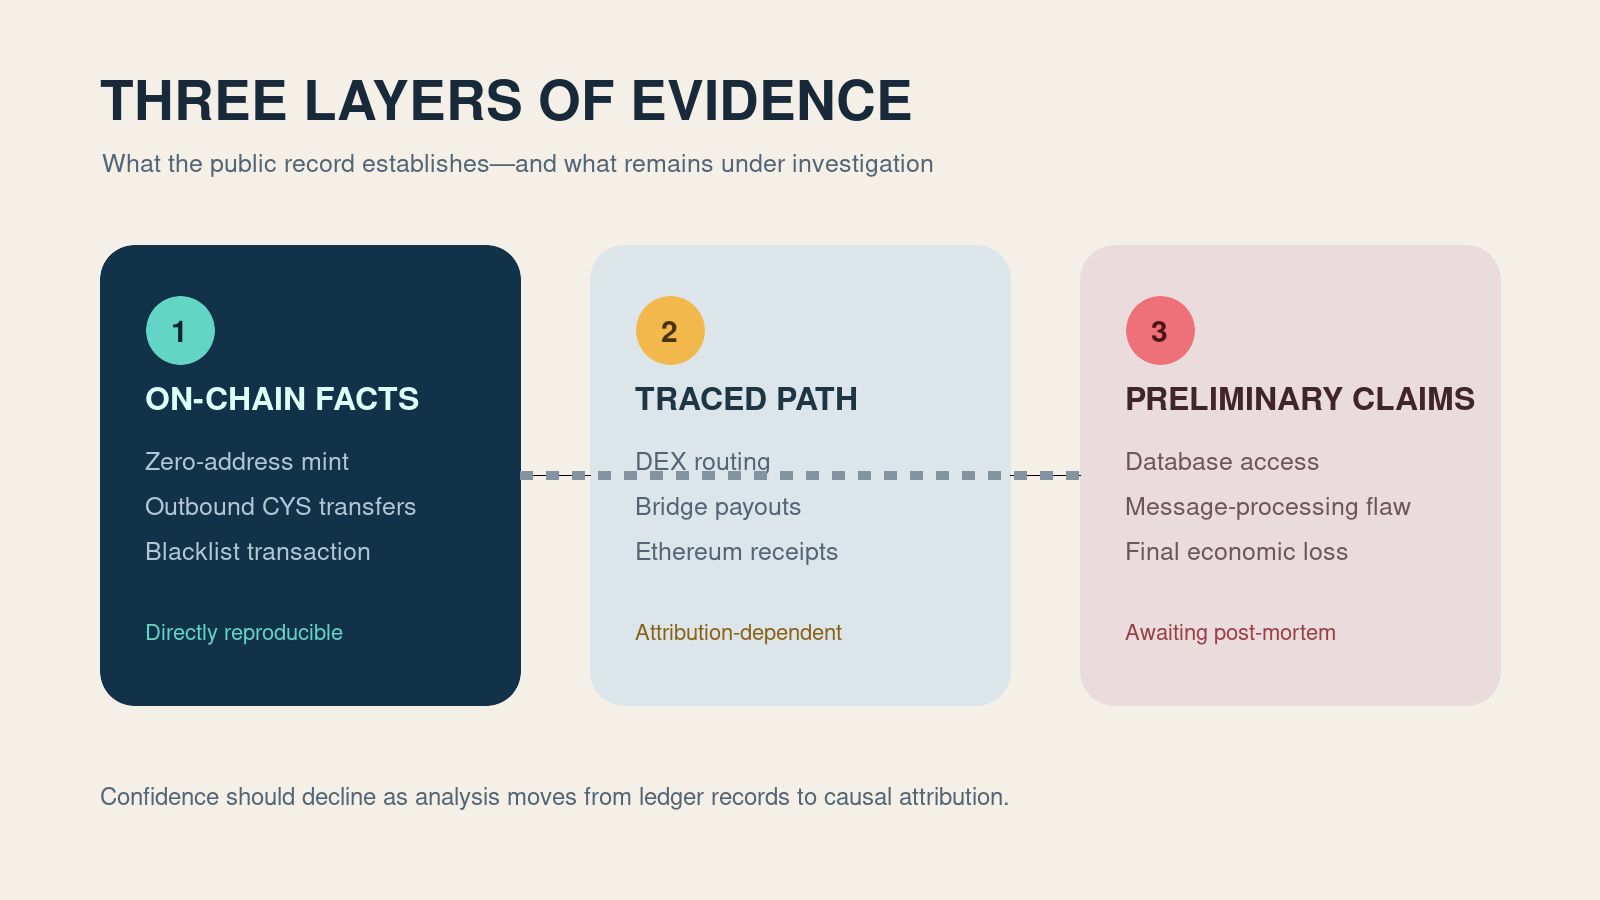
对可复现账本事件的置信度最高;对跨链路径的判断依赖归因;根因与最终损失仍需等待完整事后报告。
黑名单为什么有用,又为什么不够
关于黑名单的讨论常常落入两个极端:要么把它视为完整的安全保障,要么把它视为不可接受的中心化缺陷。本次事件表明,这种二元框架并不实用。黑名单似乎阻止了约 280 万枚剩余 CYS 继续移动。这是有实质意义的处置结果;如果没有这一能力,全部未经授权供应都可能进入市场。
但是,同一种能力无法在它不控制的系统中提供跨链回滚。它不能迫使 DEX 流动性提供者退回资产,不能取消已经结算的 BNB 转账,更不能修改 Ethereum 的原生余额。一旦 CYS 已被兑换,控制面就从 CYS 合约转移到其他协议,最终转移到原生 ETH。此后的追回依赖自愿协调、司法程序、中心化交易平台或服务提供商的配合,以及收款地址能否与可识别主体建立联系。
对机构而言,冻结权限应当分层评估。需要回答的问题包括:谁能够启动冻结;异常信号多快能够到达有权限的人;操作是否透明;治理方是否可能滥用能力;冻结究竟能影响哪些资产状态。代币层面的冻结权可能很有价值,但它不能替代安全的铸币授权、风险敞口上限和跨链事故响应方案。
反方观点与尚未解决的问题
不应把这起事件夸大成所有跨链系统的全面失败。按报道采用的参考价格计算,已追踪价值约为 72.7 万美元,与历史上规模最大的跨链桥攻击相比较小。Cysic 表示主网持续运行,黑名单也限制了未经授权铸币量中的 28%。这些事实支持一种更克制的看法:事件范围相对局部,处置措施也取得了部分效果,并未成为项目的生存性危机。
这一判断有合理之处,但仍不完整。如果授权路径允许无支持资产被铸造,那么即使本次实现损失较小,也可能揭示高严重度的控制缺陷。应当评估的不只是现有市场深度下发生了什么,还包括同一种失效模式在流动性更深、可跨链资产更多时可能授权多少价值。反过来,在 Cysic 公布技术细节之前,也不应把初步数据库归因扩展成“整个网络已系统性失守”的结论。
目前至少有以下问题需要完整事后报告回答:
哪个数据库遭到访问,什么凭证或服务权限使其中一条记录能够变成有效铸币消息?
跨链桥只需要一个服务作出决定,还是需要多个相互独立的证明?
系统是否设置单笔和滚动铸币限额;如果设置了,为什么没能阻止 1,000 万枚 CYS 的发行?
什么监控首先发现异常,Cysic 团队最早在何时获知事件?
跨链桥究竟在黑名单操作之前还是之后暂停,为什么没有更早触发自动处置?
哪些收益仍可追踪或追回,流动性提供者和买入者承担的损失由谁处理?
恢复跨链服务前,哪些修复将接受独立审计?
在这些问题得到回答之前,“数据库遭到未授权访问”应被视为 Cysic 的初步调查结果,而不是已经完成的司法取证结论。
对跨链桥运营者和资本配置者的含义
对跨链桥运营者,第一项含义是架构性的:所有能够授权铸币的链下组件都必须被纳入关键安全边界。数据库访问控制、凭证轮换、完整日志、职责分离等传统安全措施,可能与智能合约审计同样具有直接经济意义。即使合约本身形式上完全正确,只要真实指令和虚假指令都通过同一个被认可的授权路径到达,合约就无法分辨两者。
第二项含义是量化披露。跨链桥应公开最大铸币权限、单笔与时间窗口限额、未偿跨链表示数量、支持资产和从发现异常到完成限制所需的时间。只有这些指标,用户才能估计响应窗口内有多少价值处于风险之中。“跨链桥已暂停”是一条状态更新,不是风险敞口模型。
对交易所与 DEX 界面而言,本次事件说明风险控制必须识别具体资产表示。同一代码或同一名称出现在两条网络上,并不意味着它们是完全相同的风险对象。平台需要核实合约映射、跨链桥来源与赎回机制,并在赎回关系失效时及时调整展示与风险参数。当跨链桥已经暂停、支持关系存在争议时,不应仍把目的链余额描述成与规范资产无条件等价。
对资本配置者而言,尽调问题不应停留在“底层链或合约是否审计过”。更有效的问题是:哪些系统依次参与了对外部流动性的索取权创建?从第一条异常指令到风险被阻断,这些系统最多能够释放多少价值?这一框架把“跨链很危险”的泛泛提醒,转化成可以逐项检查的权限、限额、延迟和治理安排。
结论
Cysic 事件的核心不是代币价格,也不是 Cysic Layer 1 共识失败。它涉及的是在另一条链上创建可转移资产表示的权力。一条虚假消息穿过了授权边界;此后,BNB Chain 按照被接受的指令记录发行,市场和跨链服务也正常处理了收到的资产,直到限制措施生效。
黑名单确实重要。它似乎锁住了约 280 万枚 CYS,减少了进一步损失。但它处置的是尚未离开控制范围的残余余额,而不是已经完成的兑换。这正是本次事件最值得机构记住的结论:对代币未来转移的控制,远小于对已经进入独立资产和独立网络的价值的控制。
下一批决定性证据应来自 Cysic 承诺发布的完整事后报告,包括经核实的根因、完整账目、跨链授权模型,以及经过独立审查的修复方案。在此之前,公开记录支持的是一组边界清楚的结论:链上铸币与后续外流可以直接观察;跨链收益在相当程度上可以追踪;数据库入侵仍是初步归因;最终经济损失尚未确定。机构研究必须保留这些区别,因为跨链桥恰恰是在不同系统、不同权限和不同证据相遇的地方失效。